EU:s AI-förordning för nordiska företag: Vad den innebär och vad du bör göra nu
Nordiska företag har under de senaste åren infört AI snabbare än nästan alla andra i Europa. Nu landar en ny fråga på varje ledningsgrupps bord: kan vi bevisa att vår AI är säker, rättvis och väl styrd?
Det är vad EU:s AI-förordning frågar efter. Den är världens första breda lag för artificiell intelligens, och dess huvudregler har gällt sedan den 2 augusti 2026. Samtidigt har reglerna precis ändrats. I juli 2026 antog EU Digital Omnibus om AI, som sköt upp några av de största tidsfristerna och mildrade vissa skyldigheter (Europeiska kommissionen).
Samtidigt är beredskapen i regionen låg. I Tietos nordiska AI-undersökning 2026 bland fler än 600 IT-beslutsfattare uppgav bara 3 % att de känner sig fullt förberedda för AI-förordningen (Tieto). Och eftersom Norge och Island är EES-länder och inte EU-medlemmar kommer reglerna inte ens till alla nordiska länder samtidigt.
Den centrala frågan för nordiska ledare är därför enkel: vad kräver AI-förordningen faktiskt av oss, och vad bör vi göra först?
I den här artikeln går vi igenom:
- Vad EU:s AI-förordning är och hur dess risknivåer fungerar
- De viktigaste datumen efter Digital Omnibus
- Hur förordningen tillämpas i Danmark, Finland, Sverige, Norge och Island
- Hur redo nordiska företag är i dag
- Vad förordningen innebär för vanliga användningsfall i företag
- Sanktionsavgifter, AI-kunnighet och AI för allmänna ändamål
- En praktisk färdplan för att uppfylla kraven utan att sakta ner
Vad är EU:s AI-förordning?
EU:s AI-förordning (förordning (EU) 2024/1689) är en lag som fastställer regler för organisationer som bygger, säljer eller använder AI-system i EU. Den reglerar inte AI som teknik. Den reglerar hur AI används, utifrån hur stor risk användningen innebär för människors säkerhet och rättigheter.
Europeiska kommissionen beskriver fyra risknivåer (Europeiska kommissionen):
| Risknivå | Vad den innebär | Exempel |
|---|---|---|
| Oacceptabel risk | Förbjudet | Social poängsättning, känsloigenkänning på arbetsplatser eller i skolor, oriktad insamling av ansiktsbilder |
| Hög risk | Tillåtet, men med strikta krav | Programvara för CV-sortering, kreditbedömning, bedömning av prov, AI-säkerhetskomponenter i transporter eller medicintekniska produkter |
| Transparensrisk | Tillåtet, men människor måste informeras | Chattbottar måste tala om att de är AI; deepfakes och AI-genererat innehåll måste märkas |
| Minimal risk | Inga särskilda regler | Skräppostfilter, AI i datorspel, de flesta interna produktivitetsverktyg |
Den mesta AI:n i nordiska företag har minimal risk eller transparensrisk. Men många företag använder också AI inom högriskområden som rekrytering eller kreditbeslut, ofta utan att vara medvetna om det.
Leverantör eller tillhandahållare? Din roll spelar roll
Förordningen ger olika skyldigheter till olika roller. En leverantör utvecklar ett AI-system eller släpper ut det på marknaden i eget namn. En tillhandahållare (användare) använder ett AI-system i sin egen verksamhet. De flesta nordiska företag är tillhandahållare, till exempel när de använder en HR-plattform med AI-baserad rangordning av kandidater. Men ett företag kan bli leverantör om det bygger en egen AI-produkt, sätter sitt eget varumärke på ett högrisksystem eller gör en väsentlig ändring av ett sådant.
Förordningen sträcker sig också utanför EU. Ett norskt eller utomeuropeiskt företag vars AI-system eller AI-resultat används i EU kan omfattas av den.
Viktiga datum: tidslinjen efter Digital Omnibus
AI-förordningen trädde i kraft den 1 augusti 2024, men den tillämpas stegvis. I november 2025 föreslog kommissionen en ”Digital Omnibus” för att förenkla reglerna. En politisk överenskommelse följde den 7 maj 2026, och ändringsförordningen, förordning (EU) 2026/1744, trädde i kraft den 27 juli 2026 (Europeiska kommissionen).
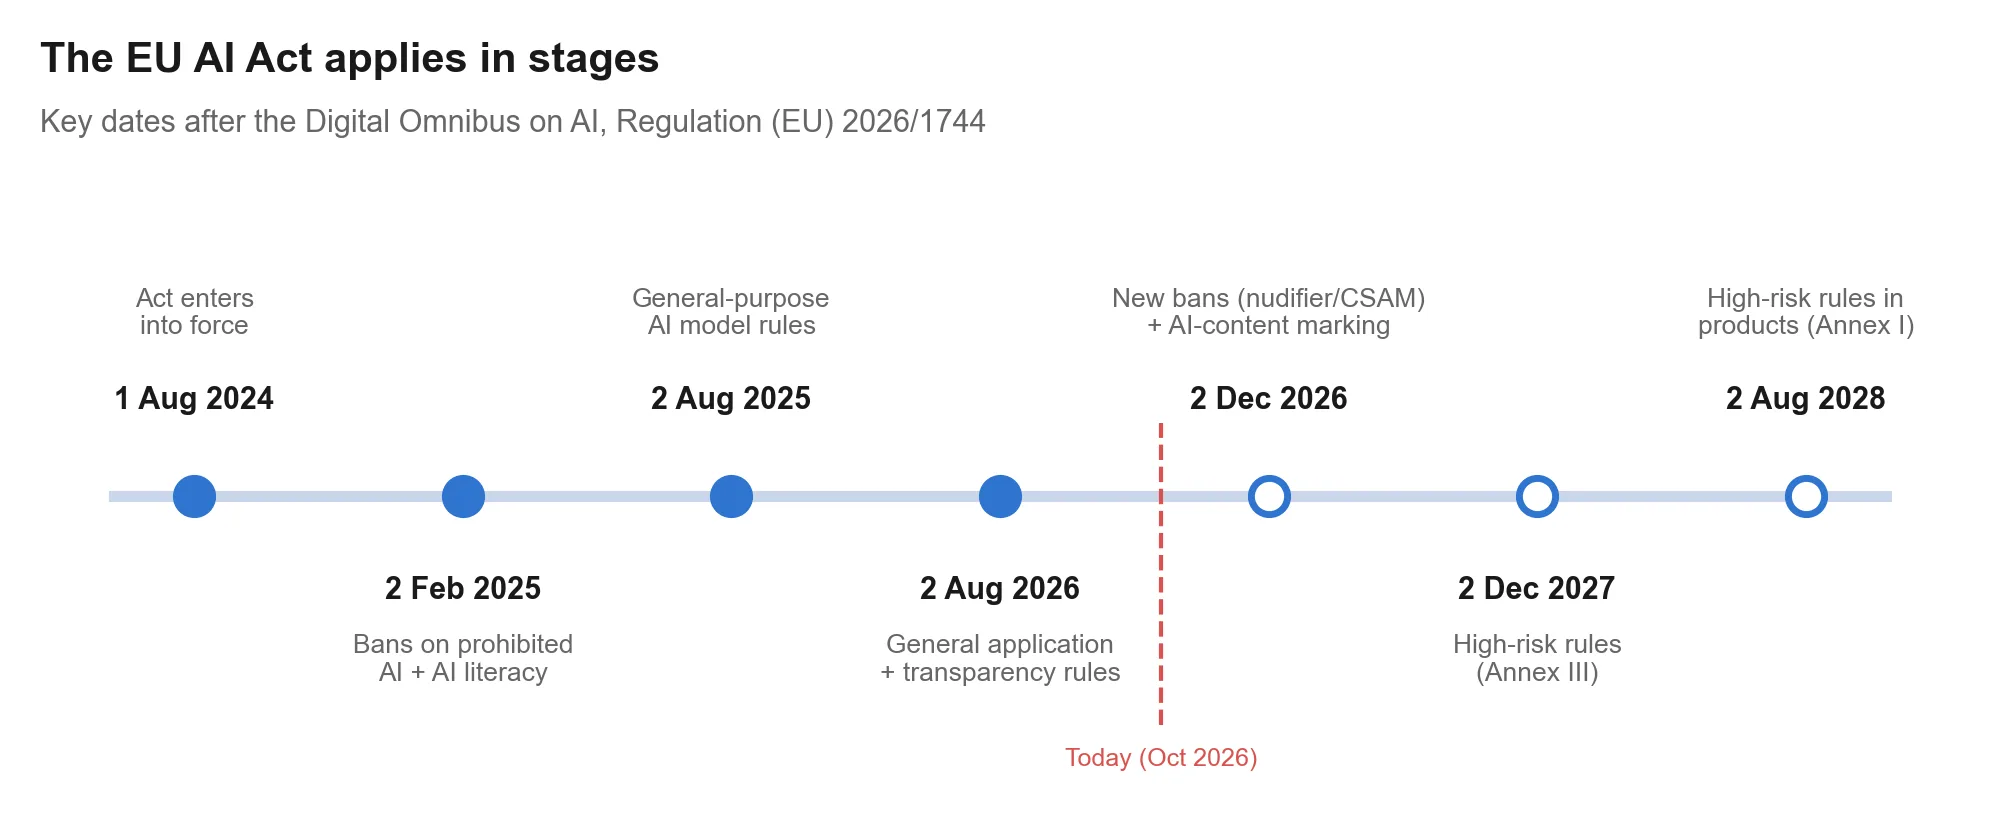
Källa: Europeiska kommissionen, AI-förordningen; Freshfields och Orricks sammanfattningar av den slutliga Digital Omnibus om AI (2026)
De viktigaste förändringarna genom Omnibus är (Freshfields, Orrick):
- Högriskreglerna skjuts upp. Regler för fristående högrisksystem (bilaga III, till exempel rekrytering och kreditbedömning) gäller nu från den 2 december 2027 i stället för augusti 2026. Regler för AI inbyggd i reglerade produkter som maskiner, leksaker eller medicintekniska produkter (bilaga I) gäller från den 2 augusti 2028.
- Nya förbud läggs till. AI-system som skapar intima bilder utan samtycke (”nudifier”-appar) eller material med sexuella övergrepp mot barn förbjuds från den 2 december 2026.
- Transparensreglerna gäller redan nu. Krav på att chattbottar ska ange att de är AI och andra skyldigheter enligt artikel 50 har gällt sedan den 2 augusti 2026. System som redan fanns på marknaden före det datumet har till den 2 december 2026 på sig att införa maskinläsbar märkning av AI-genererat innehåll.
- Mer lättnad för medelstora företag. En ny kategori ”små medelstora börsbolag” (färre än 750 anställda och en omsättning på högst 150 miljoner euro eller en balansomslutning på högst 129 miljoner euro) får enklare dokumentationskrav och lägre tak för sanktionsavgifter, precis som små och medelstora företag.
- Tidsfristen för sandlådor flyttas. Varje land har nu till den 2 augusti 2027 på sig att inrätta en regulatorisk sandlåda för AI.
💡 Varför detta spelar roll
Förseningen gäller bara högrisksystem. Förbuden, AI-kunnigheten, reglerna för AI-modeller för allmänna ändamål och transparenskraven gäller redan. ”AI-förordningen har skjutits upp” är ett vanligt och kostsamt missförstånd.
Så fungerar AI-förordningen i Norden
AI-förordningen är en EU-förordning, så dess huvudregler gäller direkt i alla EU-länder. Men varje land måste också anta nationella lagar för att utse tillsynsmyndigheter och fastställa sitt sanktionssystem. Det är här de nordiska länderna går olika vägar.
| Land | Status (oktober 2026) | Viktiga myndigheter |
|---|---|---|
| Danmark (EU) | Nationell kompletterande lag (lag nr 467 av den 14 maj 2025) i kraft sedan den 2 augusti 2025, en av de tidigaste i EU | Digitaliseringsstyrelsen, Datatilsynet, Domstolsstyrelsen |
| Finland (EU) | Nationella lagar, bland annat lag 1377/2025, i kraft sedan den 1 januari 2026 | Tillsynen fördelad på cirka 15 myndigheter; Traficom samordnar; Dataombudsmannen ansvarar för förbjudna metoder |
| Sverige (EU) | Kompletterande lag föreslagen (SOU 2025:101) men försenad; tillfälliga myndighetsroller till den 31 december 2026 | PTS (samordnare och kontaktpunkt), IMY, Finansinspektionen, Läkemedelsverket, Swedac |
| Norge (EES) | Ännu inte i norsk lag; ny offentlig remiss planerad hösten 2026, lagförslag planerat till våren 2027 | Nkom (samordnande tillsynsmyndighet), Datatilsynet |
| Island (EES) | Väntar på att förordningen införlivas i EES-avtalet | Ännu inte fastställt |
Källor: sammanfattning av den danska lagen (ai-regulation.com), Finlands regering, Finlands dataombudsman, Sveriges regering, Norges regering (regjeringen.no)
Danmark, Finland och Sverige: tre olika modeller
Danmark var tidigt ute. Dess kompletterande lag trädde i kraft den 2 augusti 2025, med Digitaliseringsstyrelsen som huvudsaklig myndighet och gemensam kontaktpunkt (sammanfattning av den danska lagen). Finlands nationella lagar trädde i kraft den 1 januari 2026 (Finlands regering). I stället för en enda AI-tillsynsmyndighet fördelar Finland tillsynen på cirka 15 befintliga myndigheter, med Traficom som samordnare (Dataombudsmannen). I Sverige var den föreslagna lagen inte klar i augusti 2026 (SOU 2025:101), så regeringen gav fem myndigheter tillfälliga roller till den 31 december 2026, med PTS som föreslagen samordnare (Sveriges regering).
För företag innebär det att er AI-tillsynsmyndighet ofta är samma myndighet som ni redan känner från er bransch, till exempel er finansiella tillsynsmyndighet eller dataskyddsmyndighet.
Norge och Island: EES-skillnaden
Norge och Island måste först införliva AI-förordningen i EES-avtalet. Norge hade planerat att lagen skulle gälla från sensommaren 2026, men i augusti 2026 meddelade regeringen en ny offentlig remiss under hösten 2026 på grund av EU:s Omnibus-ändringar. Digitaliseringsministern siktar på att lägga fram lagförslaget för Stortinget våren 2027, beroende på EES-förhandlingarna (Norges regering). Nkom har redan utsetts till samordnande tillsynsmyndighet.
⚠️ Praktiskt råd
Vänta inte på norsk eller isländsk lag om du säljer till EU. Om dina AI-system eller deras resultat används i Danmark, Finland, Sverige eller något annat EU-land gäller EU-reglerna redan för den verksamheten.
Är nordiska företag redo?
Nordiska företag hör till Europas mest flitiga AI-användare. 2025 använde 42 % av de danska företagen AI, följt av Finland (37,8 %) och Sverige (35 %), jämfört med ett EU-genomsnitt på 20 % (Eurostat). Men hög användning har ännu inte lett till hög beredskap för regelefterlevnad.
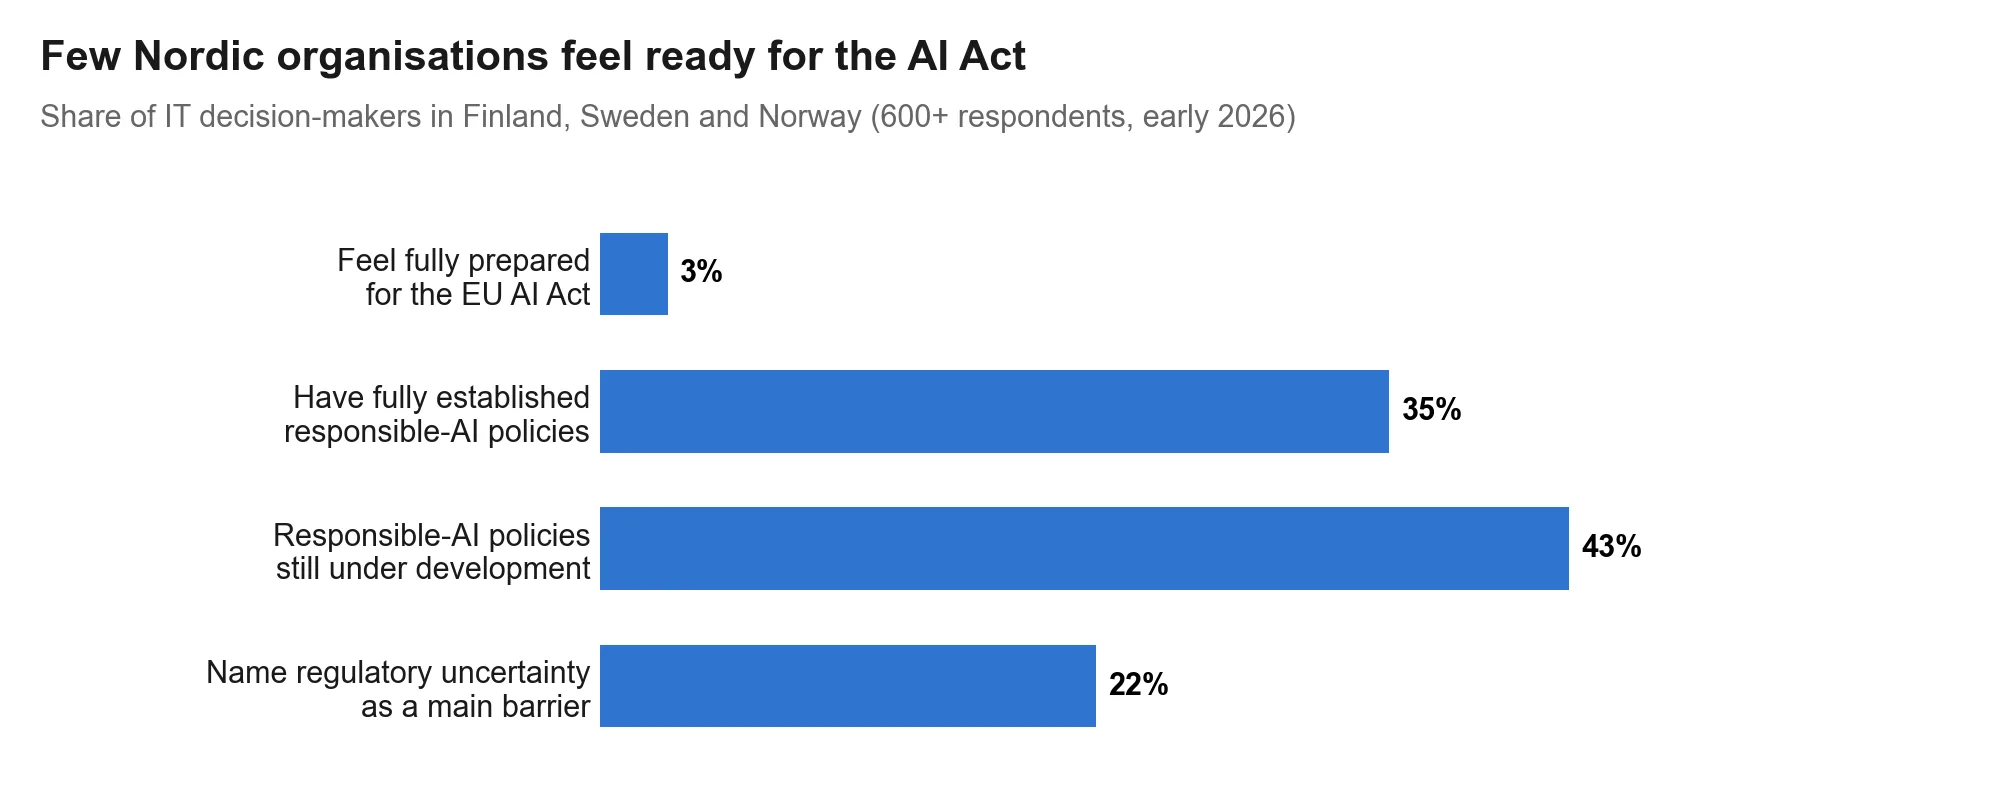
Källa: Tieto, Nordic AI Survey 2026 (fler än 600 IT-beslutsfattare i Finland, Sverige och Norge)
Andra undersökningar visar samma mönster:
- 84 % av de nordiska organisationerna ser dataskydd och säkerhet som en central AI-fråga (Deloitte, State of AI in the Nordics 2026).
- 74 % av de nordiska högsta cheferna anser att deras AI-kontroller är måttliga eller starka, men mätt mot EY:s nio principer för ansvarsfull AI är de i genomsnitt starka på bara 3 av 9 områden (EY).
- 53 % av de nordiska företagen har svårt att fördela ansvar för ny AI-teknik (EY).
- 45 % anger cybersäkerhet och 39 % anger kompetensbrist som huvudhinder för AI-användning (Tieto).
Kort sagt använder många nordiska företag AI i stor utsträckning, men få har en tydlig bild av vilka AI-system de använder, vilken risknivå varje system har och vem som ansvarar för det. Det är precis vad AI-förordningen kräver.
Vad AI-förordningen innebär för vanliga användningsfall
Det enklaste sättet att förstå förordningen är att titta på den AI som ditt företag redan använder. Här är några typiska exempel:
| Användningsfall | Trolig kategori | Vad du bör göra |
|---|---|---|
| Chattbot för kundtjänst | Transparensrisk | Tala om för användarna att de pratar med AI (gäller nu) |
| AI-genererade marknadsföringsbilder eller videor | Transparensrisk | Märk deepfakes; leverantörer måste märka AI-innehåll i maskinläsbar form |
| Interna copiloter, kodningsassistenter, kunskapssökning | Oftast minimal risk | AI-kunnighet, intern policy, dataskydd |
| CV-granskning och rangordning av kandidater | Hög risk (bilaga III) | Förbered för den 2 december 2027: mänsklig tillsyn, loggar, information till anställda |
| Kreditbedömning av privatpersoner | Hög risk (bilaga III) | Förbered för den 2 december 2027; samordna med finansiella tillsynsmyndigheter |
| Känsloigenkänning av anställda | Förbjudet (med snäva undantag) | Sluta nu; förbjudet sedan den 2 februari 2025 |
Om ditt företag använder ett högrisksystem som tillhandahållare måste ni följa leverantörens instruktioner, utse utbildade personer för mänsklig tillsyn, övervaka hur systemet fungerar och spara de loggar det skapar. Arbetsgivare måste också informera arbetstagarrepresentanter och berörda anställda innan ett AI-system med hög risk används på arbetsplatsen. Med den nordiska traditionen av starkt medbestämmande är det klokt att involvera fackförbund och samverkansgrupper tidigt.
Sanktionsavgifter: vad står på spel?
AI-förordningen har ett sanktionssystem i tre nivåer (AI-förordningen, artikel 99):
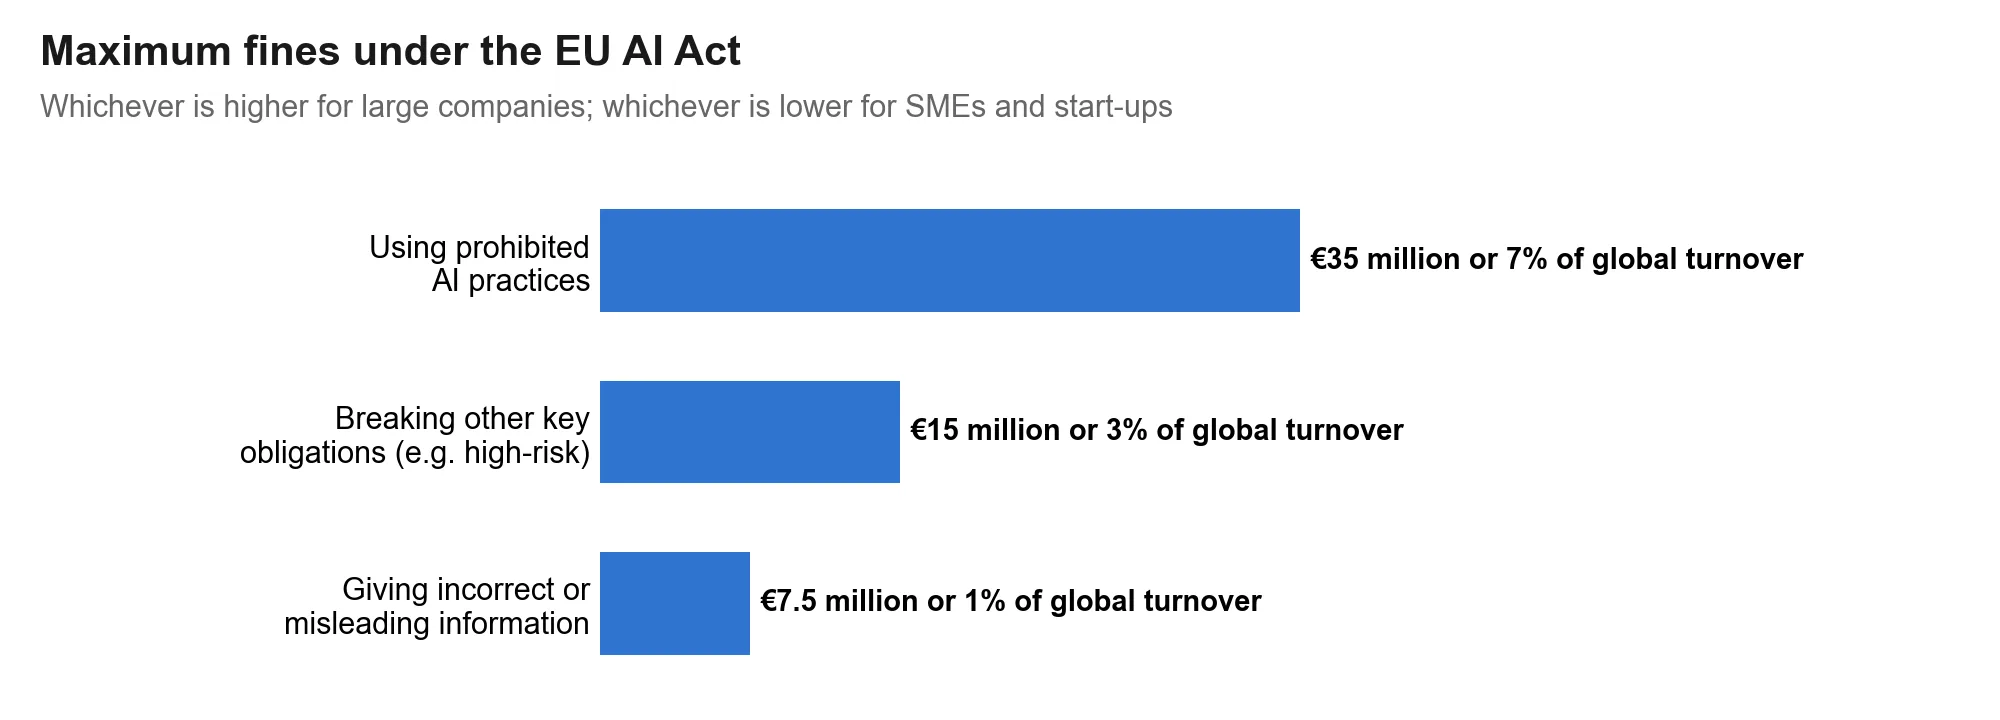
Källa: EU:s AI-förordning, artikel 99 (i lydelse enligt förordning (EU) 2026/1744)
För stora företag gäller det högre av de två beloppen. För små och medelstora företag och startups gäller det lägre beloppet. Efter Omnibus får även små medelstora börsbolag det lägre beloppet för de flesta sanktionsavgifter. Nationella myndigheter fastställer de exakta sanktionsreglerna i varje land, vilket är en anledning till att de nordiska nationella lagarna spelar roll.
💡 Nyckeltanke
Sanktionsavgifterna får rubrikerna, men de är inte den största risken. De större riskerna är att behöva dra tillbaka ett AI-system från marknaden, förlora kundernas förtroende och inte klara upphandlingskontroller från stora kunder som kräver efterlevnad av AI-förordningen.
AI-kunnighet: skyldigheten som redan gäller
AI-kunnighet har varit en lagstadgad skyldighet sedan den 2 februari 2025. Varje företag som tillhandahåller eller använder AI måste vidta åtgärder för att främja AI-kunnighet hos sin personal och andra som använder AI för dess räkning.
Omnibus mildrade formuleringen. Företag måste nu vidta åtgärder för att främja AI-kunnighet, i stället för att säkerställa en tillräcklig nivå för varje person. Men skyldigheten har inte tagits bort eller skjutits upp. Den gäller fortfarande alla leverantörer och tillhandahållare, oavsett risknivå.
En praktisk plan för AI-kunnighet bör omfatta:
- Grundläggande AI-utbildning för alla medarbetare som använder AI-verktyg
- Fördjupad, rollspecifik utbildning för team inom HR, ekonomi, kundtjänst och IT
- Tydliga regler för vilka AI-verktyg som är godkända och vilka data som får delas med dem
- Särskild utbildning för de personer som övervakar högrisksystem
- En enkel förteckning över vem som har utbildats och när
Det är också god affärssed. Bara 14 % av de nordiska organisationerna känner sig mycket väl förberedda när det gäller AI-kompetens (Deloitte), så arbete med AI-kunnighet stödjer både regelefterlevnad och värdeskapande.
Att använda AI-modeller för allmänna ändamål som ChatGPT eller Copilot
Regler för AI-modeller för allmänna ändamål (GPAI), till exempel de stora språkmodellerna bakom ChatGPT, Copilot, Gemini eller Claude, har gällt sedan den 2 augusti 2025. Reglerna riktar sig främst till de företag som utvecklar modellerna, som måste tillhandahålla teknisk dokumentation, publicera en sammanfattning av sina träningsdata och följa EU:s upphovsrättsregler.
För de flesta nordiska företag som bara använder dessa verktyg är de viktigaste skyldigheterna:
- AI-kunnighet hos de personer som använder dem
- Transparens när AI kommunicerar med kunder eller skapar offentligt innehåll
- Dataskydd och sekretess när personalen matar in företags- eller kunddata
- Att kontrollera om ert användningsfall gör ett allmänt verktyg till ett högrisksystem, till exempel om en allmän AI-modell används för att rangordna arbetssökande
Om ni bygger en egen AI-produkt ovanpå en GPAI-modell och säljer den i eget namn kan ni bli leverantör av det AI-systemet, med fler skyldigheter. Kontrollera detta tidigt i designprocessen.
Inbyggd styrning: att göra regelefterlevnad till en fördel
Det bästa svaret på AI-förordningen är inte ett engångsprojekt för regelefterlevnad. Det är styrning som byggs in i hur ni utvecklar och använder AI från början.
Varje AI-system i ert företag bör ha tydliga svar på några enkla frågor:
- Vad gör systemet, och vem äger det?
- Är vi leverantör, tillhandahållare eller båda?
- Vilken risknivå hamnar det i?
- Vilka data använder det, och är det lagligt enligt GDPR?
- Vem kontrollerar resultaten, och hur kan en människa ingripa?
- Hur övervakar och loggar vi det, och hur åtgärdar vi problem?
Nordiska företag har en verklig fördel här. Regionen har en stark kultur av förtroende, transparens och ansvarsfull teknik, och många företag har redan mogna program för GDPR och informationssäkerhet. Norska Datatilsynet har drivit en regulatorisk sandlåda för ansvarsfull AI sedan 2020, och alla EU-länder måste nu inrätta en egen AI-sandlåda senast i augusti 2027. Företag kan använda dessa sandlådor för att testa nya AI-lösningar tillsammans med tillsynsmyndigheter före lansering.
💡 Lärdomen för ditt företag
Kunder, partner och offentliga upphandlare kommer i allt högre grad att kräva bevis på att er AI är pålitlig. Företag som tydligt kan visa det vinner affärer snabbare.
En praktisk färdplan för AI-förordningen för nordiska företag
Att förbereda sig för AI-förordningen behöver inte vara komplicerat. Här är en enkel plan i fem steg. Anpassa tidsplanen efter företagets storlek och hur mycket AI ni använder.
- Kartlägg (0–30 dagar). Ta fram en förteckning över alla AI-system som används, inklusive AI-funktioner i SaaS-verktyg som HR-, CRM- och ekonomiplattformar. Notera vem som äger varje system och i vilka länder det används.
- Klassificera (30–60 dagar). Bestäm er roll (leverantör eller tillhandahållare) och risknivån för varje system. Stoppa all förbjuden användning omedelbart.
- Åtgärda det som gäller nu (60–90 dagar). Inför ett program för AI-kunnighet, en policy för godkända verktyg och transparens för chattbottar och AI-genererat innehåll. Se till att märkningen av AI-innehåll är klar till den 2 december 2026.
- Förbered för hög risk (senast december 2027). För rekrytering, kredit, utbildning och andra användningsområden enligt bilaga III, arbeta med era leverantörer kring dokumentation, mänsklig tillsyn, loggning och information till anställda. Be leverantörerna om deras planer för regelefterlevnad skriftligt.
- Styr och övervaka (löpande). Fördela tydligt ansvar, granska nya AI-projekt före lansering, följ vägledningen från er nationella myndighet och håll koll på Norges och Islands EES-tidsplan.
Sammanfattning
EU:s AI-förordning är inte längre en framtidsfråga för nordiska företag. Dess huvudregler har gällt sedan augusti 2026, och högriskreglerna är nu på en tydlig väg mot december 2027 och augusti 2028. Digital Omnibus har gett företagen mer tid, men inget skäl att vänta.
Det här är värt att komma ihåg:
- AI-förordningen reglerar hur AI används utifrån risk, och den mesta AI:n i företag har låg risk.
- Högriskreglerna har skjutits upp, men förbud, AI-kunnighet, GPAI-regler och transparenskrav gäller redan.
- Danmark och Finland har nationella lagar på plats; Sverige färdigställer sin lag; Norge och Island väntar på införlivande i EES-avtalet.
- Bara 3 % av de tillfrågade nordiska organisationerna känner sig fullt förberedda, så de flesta har arbete kvar att göra.
- Börja med en AI-förteckning, tydligt ägarskap och AI-kunnighet.
De nordiska företag som lyckas blir inte de som behandlar AI-förordningen som pappersarbete. Det blir de som använder den för att bygga AI som kunder, medarbetare och tillsynsmyndigheter kan lita på.
Den första AI-kapplöpningen handlade om användning. Nästa handlar om förtroende.
En kommentar om informationen: den här artikeln är allmän information och utgör inte juridisk rådgivning. Det nationella genomförandet förändras fortfarande, särskilt i Sverige, Norge och Island, så kontrollera den senaste vägledningen från er nationella myndighet. Undersökningssiffrorna kommer från olika studier med olika urval och bör läsas sida vid sida, inte kombineras.
Källor
- Europeiska kommissionen — AI-förordningen (regelverk och tidslinje)
- Freshfields — EU AI Act unpacked #34: The final Digital Omnibus on AI (2026)
- Orrick — EU AI Act Update: Digital Omnibus Finalizes 8 Compliance Changes (jul 2026)
- EU:s AI-förordning — Artikel 99: Sanktioner
- Eurostat — 20% of EU enterprises use AI technologies (dec 2025)
- Tieto — Nordic AI Survey 2026
- Deloitte — State of AI in the Nordics 2026
- EY — How Nordic leaders can drive responsible AI (jun 2025)
- AI-Regulation.com — EU AI Act implementation: Denmark published its national law
- Finlands regering — National supervision of EU AI Act to begin (dec 2025)
- Finlands dataombudsman — Årsrapport 2025
- Sveriges regering — SOU 2025:101 Anpassningar till AI-förordningen (okt 2025)
- Sveriges regering — Uppdrag att vara nationella behöriga myndigheter enligt AI-förordningen (jun 2026)
- Norges regering — Tung vil sende KI-loven med endringer på høring (aug 2026)